الأمن السيبراني
أخبار الأمن السيبراني وتحديثات حماية البيانات واتجاهات أمن السحابة واستخبارات التهديدات الرقمية للشركات والمؤسسات في المملكة العربية السعودية ومنطقة الخليج.
“فيريتاس تكنولوجيز” تصدر تقريرها حول مخزون البيانات في دولة الإمارات العربية المتحدة لعام 2018
كشفت ’فيريتاس تكنولوجيز‘- الشركة الرائدة عالمياً في حماية البيانات- اليوم عن نتائج تقريرها لعام 2018 بخصوص مخزون البيانات المتراكمة في دولة الإمارات العربية المتحدة (UAE Databerg Report 2018)، والذي أشار إلى أن البيانات “المظلمة” (أي البيانات التي لم يتم تحديد قيمتها بعد- تشكل أغلبية البيانات (48%) المخزنة والمعالجة من قبل الشركات في الإمارات؛ حيث يلقي […]
7 هجمات الكترونية محتملة تهدد دول الخليج… والمطلوب تأمين شبكات البيانات السرية
وضعت بوز ألن هاملتون، سبعة تهديدات سيبرانية (إلكترونية) محتملة يمكن أن تصيب منظومة الدول الخليجية خلال الفترات المقبلة، وذكرت أن بيئة التهديدات السيبرانية في الشرق الأوسط تشهد توسّعا سريعا في المنطقة، حيث تزايدت الهجمات فيها من حيث الكم والفعالية والتعقيد. وأشار جاي تاونسند، مدير المشاريع ببوز ألن هاملتون في منطقة الشرق الأوسط وشمال أفريقيا، أن […]
أهم النصائح لحماية تلفازك الذكي
ستكون الأشهر الأخيرة من العام 2018 وقتًا مزدحمًا بالنسبة لمعظم الأشخاص وكذلك مجرمو الإنترنت مع استمرارهم في البحث عن نقاط الضعف في الشبكاتبقلم “غابرييل لادوسور ديسبنز” ، الكاتبة في WeLiveSecurity لدى شركة إسيتتعني الشهور الأخيرة من العام لآباء الأطفال الصغار عودة صناديق الغذاء المدرسية والواجبات المنزلية. و بالنسبة للكثيرين منا، فهو موسم تغيير الأشجار للونها […]
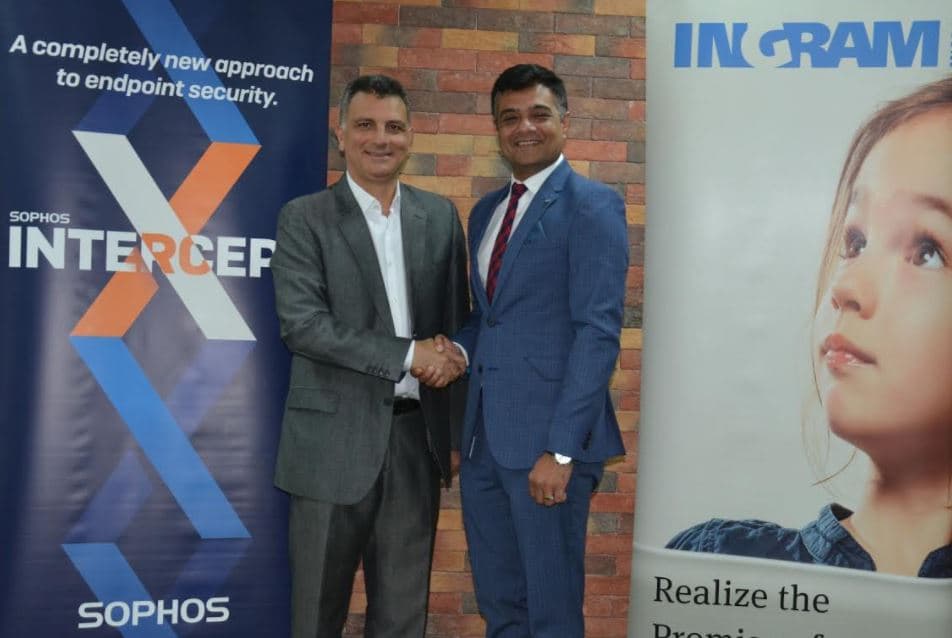
سوفوس توقّع اتفاقية مع إنغرام مايكرو لتوزيع حلولها ومنتجاتها في الشرق الأوسط
أعلنت اليوم شركة سوفوس (رمزها في بورصة لندن SOPH)، الرائدة عالمياً في حلول أمن الشبكات والنقاط النهائية، عن توقيع اتفاقية مع شركة إنغرام مايكرو – أحد أكبر الموزعين في الشرق الأوسط وتركيا وإفريقيا، لتكون أحدث موزعيها في دول الخليج العربية ومصر والأردن ولبنان وليبيا والعراق واليمن. وبموجب الاتفاقية، تعمل إنغرام مايكرو على توزيع وترويج حلول […]
أمن تقنية المعلومات والإمكانات التحليلية تمثل أولوية أساسية في مشاركة مانيج إنجن في فعاليات جيتكس 2018
أعلنت مانيج إنجن، الشركة المختصة بإدارة تقنية المعلومات، عن مشاركتها في أسبوع جيتكس للتقنية 2018، والذي يقام في مركز دبي التجاري العالمي بين 14 – 18 أكتوبر 2018. تشارك مانيج إنجن في الجناح B7-10 بالقاعة 7، لتؤكد من خلال المشاركة تركيزها المستمر على أمن تقنية المعلومات والإمكانات التحليلية إلى جانب خططها للإعلان عن مزايا جديدة […]
- إعلان
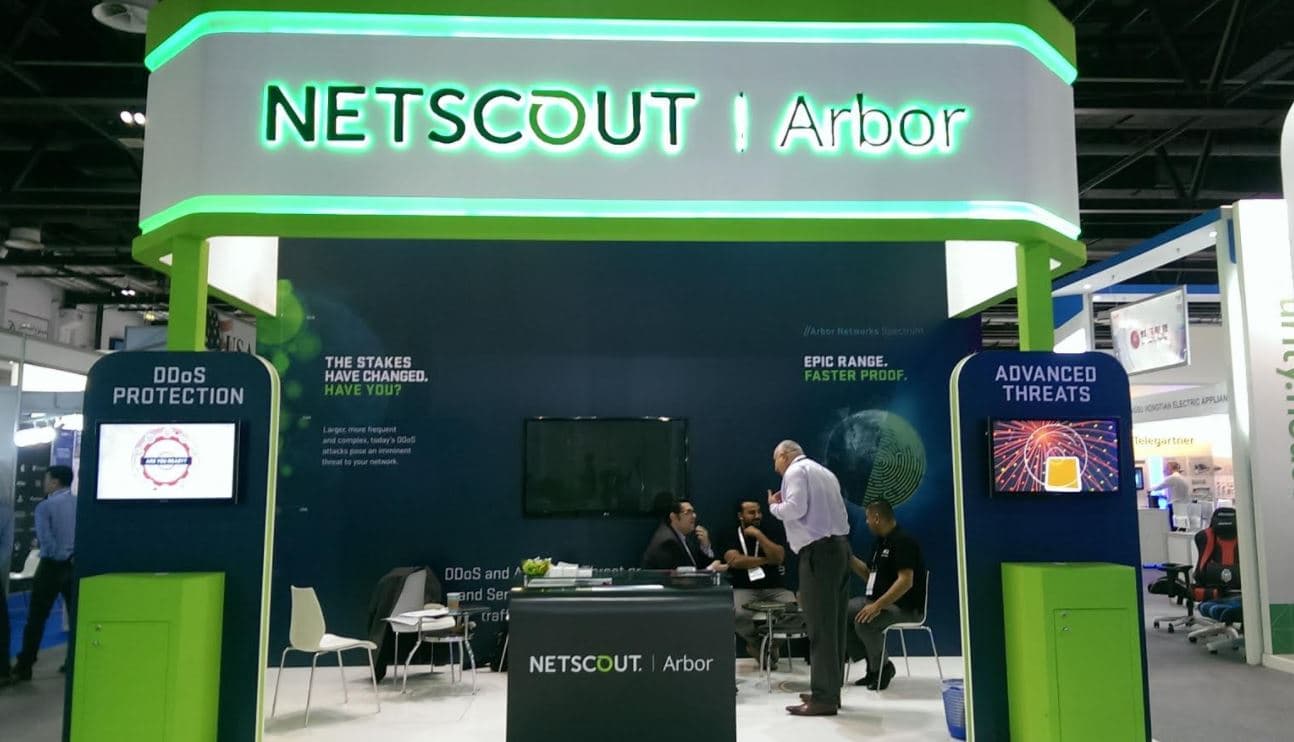
نتسكاوت تسلط الضوء على حل آربور للحماية من هجمات حجب الخدمة الموزعة خلال مشاركتها ضمن فعاليات معرض جيتكس 2018
أعلنت نتسكاوت سيستمز (المسجلة في بورصة ناسداك تحت الرمز: NTCT)، الشركة الرائدة عالمياً في مجال توريد حلول أمن الخدمات والأعمال، اليوم عن مشاركتها في فعاليات أسبوع جيتكس للتقنية الذي ينظم خلال الفترة ما بين 14-18 أكتوبر في مركز دبي التجاري العالمي، حيث ستتواجد الشركة في جناح رقم SR-F5A في قاعة الشيخ راشد. ومع انتشار عمليات […]
مايم كاست تعزز قدرات الصمود في وجه الهجمات الإلكترونية من خلال خدمة جديدة لأمن الويب
أعلنت اليوم شركة مايم كاست المحدودة (رمزها في بورصة نيويورك MIME)، الشركة الرائدة في أمن البيانات والبريد الإلكتروني، عن توفر خدماتها الجديدة لأمن الويب على نطاق عام. صممت الخدمة السحابية بهدف الحماية من الأنشطة الخبيثة التي تنشأ عن نشاط المستخدم أو البرمجيات الخبيثة فيما تحظر الوصول إلى المواقع الإلكترونية التي تعدّ غير آمنة أو غير […]
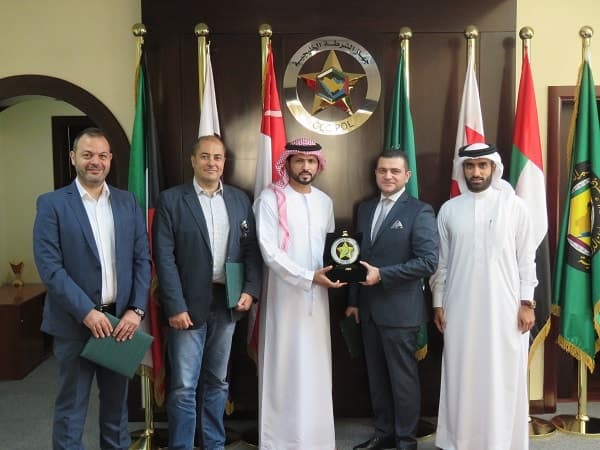
“الشرطة الخليجية” تحاصر التهديدات الإلكترونية بكفاءة منسوبيها
نظم جهاز الشرطة الخليجية مؤخراً دورة تدريبية متقدمة للتعريف بأحدث التهديدات المتعلقة بالأمن الإلكتروني، وذلك في إطار تعاونها مع كاسبرسكي لاب العالمية المختصة بالأمن الإلكتروني، وركّزت الدورة التدريبية على بناء القدرات والتوعية بأهم التهديدات التي تواجهها المنطقة بشكل عام ودول الخليج العربي بشكل خاص، نظراً للدور الحيوي الذي يلعبه منتسبو الجهاز في التنسيق بمجال مكافحة […]
الباحثون في إسيت يكتشفون LoJax، أول هجوم سيبراني UEFI rootkitيتم الكشف عنه
اكتشف باحثون في إسيت هجومًا إلكترونيًا إستخدم ” UEFI rootkit” لتأسيس وجود على أجهزة الكمبيوتر الخاصة بالضحايا. والهجوم الـ rootkit الذي أطلق عليه إسم LoJax بواسطة إسيت، هو جزءًا من حملة تديرها مجموعة سيئة السمعة من المهاجمين السيبرانية تسمى Sednit، ضد العديد من الأهداف البارزة في وسط وشرق أوروبا. وهو أول هجوم من نوعه تم […]
الباحثون في إسيت يكتشفون LoJax، أول هجوم سيبراني UEFI rootkitيتم الكشف عنه
اكتشف باحثون في إسيت هجومًا إلكترونيًا إستخدم ” UEFI rootkit” لتأسيس وجود على أجهزة الكمبيوتر الخاصة بالضحايا. والهجوم الـ rootkit الذي أطلق عليه إسم LoJax بواسطة إسيت، هو جزءًا من حملة تديرها مجموعة سيئة السمعة من المهاجمين السيبرانية تسمى Sednit، ضد العديد من الأهداف البارزة في وسط وشرق أوروبا. وهو أول هجوم من نوعه تم […]
الأكثر قراءة في الأمن السيبراني
- فورتينت وأرامكو توقعان مذكرة تفاهم لتعزيز الأمن السيبراني الصناعي في السعودية
- مجموعة الهلال تعلن إطلاق تك أرابيا لتغطية قطاع تقنية المعلومات في الخليج
- فورتينت ترصد 2.3 مليار هجمة قوة غاشمة استهدفت الأنظمة السحابية عالمياً
- كاسبرسكي: 63% من المتعلمين عبر الإنترنت واجهوا حوادث سيبرانية
- فاير كومباس تطلق النسخة السيادية لاختبار الاختراق في الإمارات
الباحثون في إسيت يكتشفون LoJax، أول هجوم سيبراني UEFI rootkitيتم الكشف عنه
اكتشف باحثون في إسيت هجومًا إلكترونيًا إستخدم ” UEFI rootkit” لتأسيس وجود على أجهزة الكمبيوتر الخاصة بالضحايا. والهجوم الـ rootkit الذي أطلق عليه إسم LoJax بواسطة إسيت، هو جزءًا من حملة تديرها مجموعة سيئة السمعة من المهاجمين السيبرانية تسمى Sednit، ضد العديد من الأهداف البارزة في وسط وشرق أوروبا. وهو أول هجوم من نوعه تم […]
المنهج الأمني الجديد: لا تثق أبداً، تحقق دوماً
بدأت المؤسسات تدرك أن مجرد الاعتماد على اسم المستخدم وكلمة المرور لم يعد كافياً لتأمين وجودها على الفضاء الإلكتروني. ولهذا السبب فقد بدأ الاعتماد على منهج انعدام الثقة يلقى إقبالاً متزايداً، كما يوضّح كامل هويس، المدير الإقليمي في الشرق الأوسط وإفريقيا لدى سنتريفاي يعدّ مبدأ انعدام الثقة أساساً للأمن الإلكتروني فيما يشهد القطاع تحولاً هائلاً […]
شركة Oracle تعرض الجيل المقبل من الحوسبة السحابية في جيتكس 2018
تقدم شركة Oracle على امتداد أيام معرض جيتكس 2018 مجموعة من العروض التفاعلية لنماذج متقدمة من أحدث حلولها السحابية المبتكرة التي تشمل نظمًا ذاتية الإدارة واعتمادها على تقنيات الذكاء الاصطناعي والبلوك تشين وتعلم الآلة وإنترنت الأشياء وغيرها. ويمكًن ذلك أصحاب الشركات وكبار المسؤولين فيها من فتح نافذة على المستقبل ومعرفة اتجاهات التغيير والاستعداد لها برسم […]
هجمات الـ USB أهم دوائر اهتمام الجرائم الإلكترونية
يُسخّر المهاجمون الإلكترونيون أدوات التخزين المحمولة USB، التي تشتهر بنشر البرمجيات الخبيثة بين أجهزة الحاسوب غير المتصلة بالإنترنت والشبكات، باعتبارها وسيلة توزيع فعالة ومستمرة للبرمجيات الخبيثة المختصة في تعدين العملات الرقمية، حيث يرتفع عدد ضحايا هذا الأسلوب عاماً بعد عام بالرغم من أن عدد الهجمات ونطاقها منخفضان نسبياً، وفقاً لمراجعة أجرتها كاسبرسكي لاب حول التهديدات […]
هجمات جديدة على المؤسسات الحكومية في الشرق الأوسط واستخدام تكتيكات مراوغة
رصدت بالو ألتو نتوركس، الشركة المختصة في تطوير الجيل التالي من الحلول الأمنية، هجمات مستمرّة لمجموعة أويلريغ OilRig ضد المؤسسات الحكومية في منطقة الشرق الأوسط متّبعة تكتيكات مراوغة وأدوات مختلفة عن تلك التي استخدمتها في الهجمات السابقة. وفي أحدث هجماتها، قامت مجموعة أويلريغ بإرسال بريد إلكتروني احتيالي يحتوي على طُعم تم تصميمه بعناية لاستدراج متلقّي […]
الكشف عن ارتفاع في هجمات تروجان القطاع المصرفي Asacub
رصدت شركة كاسبرسكي لاب حديثاً حملة توزيع واسعة النطاق للتروجان Asacub الذي يستهدف عملاء القطاع المصرفي. وقال خبراء في الشركة إن عدد المستخدمين الذين يواجهون Asacub يصل إلى 40 ألفاً يومياً، معظمهم في روسيا، حيث استهدف المجرمون الإلكترونيون عملاء بنك روسي كبير، لكنهم أشاروا إلى أن التروجان أصاب مستخدمين في أوكرانيا وتركيا وألمانيا وروسيا البيضاء […]
بالو ألتو نتوركس: 22 بالمائة فقط من خبراء الأمن الالكتروني لديهم معرفة مسبقة وحقيقية بمخاطر البيئات السحابية العامة
أظهرت نتائج دراسة جديدة لشركة بالو ألتو نتوركس، الشركة الرائدة عالمياً في مجال الحلول الأمنية، أن 72 بالمائة من الخبراء في مجال الأمن الإلكتروني أشاروا إلى أن الموجة المتنامية لتبني واعتماد البيئات السحابية العامة باتت تقف أمام جملة من المخاطر الأمنية التي بالإمكان تجنبها وتخطيها بواسطة تحديث البرامج. وأشارت الدراسة أيضا إلى أن العديد من […]
تعاون ناجح بين شركة HP والسلطات الإماراتية لمقاومة منظمات الجريمة الدولية
نفذّت شركة HP بالتعاون مع السلطات في دولة الإمارات العربية المتحدة عملية ناجحة للغاية من أجل وقف تجارة خراطيش الأحبار المقلدة التي تحمل العلامتين التجاريتين HP وSamsung داخل الدولة وعلى المستوى العالمي. وقد شارك المسؤولون بدولة الإمارات العربية المتحدة في شن حملة خلال شهر أبريل 2018، على بعض المساكن والمزارع الخاصة التي تم اكتشاف كميات […]
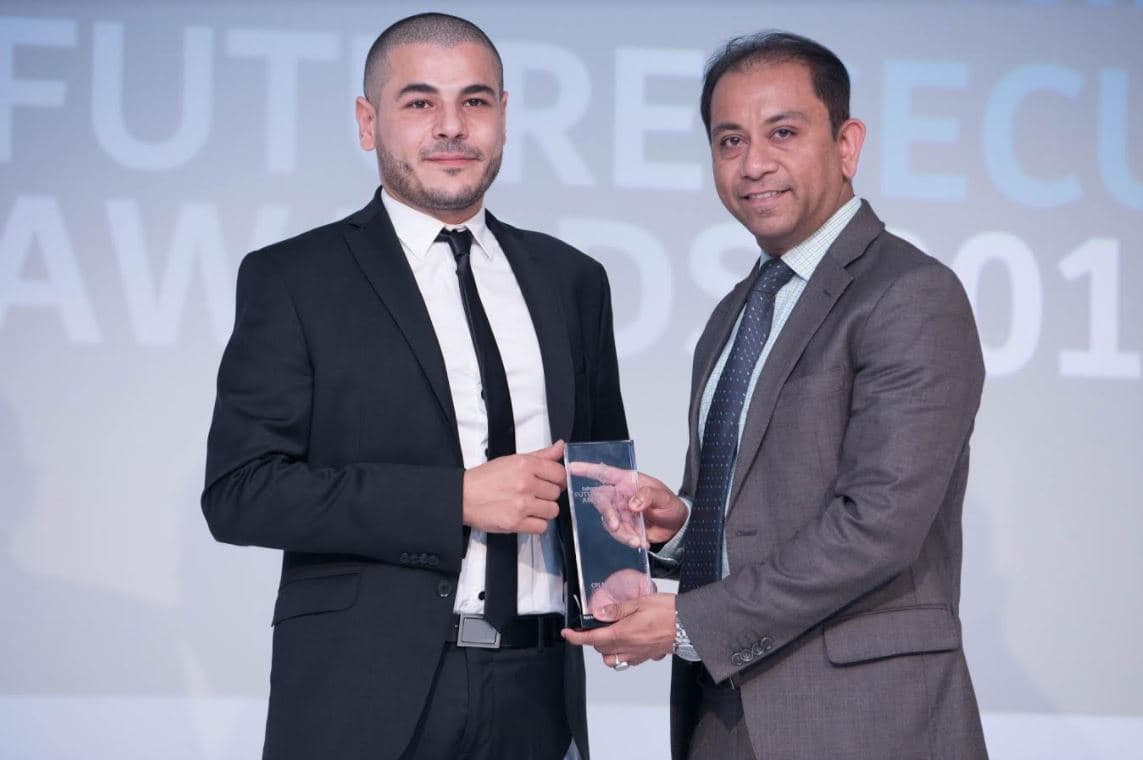
«بالاديون» تفوز بجائزة أفضل مزود لخدمات حلول إدارة الكشف و الإستجابة
شركة « بالاديون » Paladion، الرائدة عالمياً في حلول إدارة الكشف و الإستجابة، أعلنت اليوم عن تكريمها بجائزة ” أفضل مزود لخدمات حلول إدارة الكشف و الإستجابة” في حفل توزيع جوائز TahawulTech.com لمستقبل الأمن السيبراني للعام 2018. و حضر الحدث 200 شخص من قادة الصناعة. والجوائز ممنوحة لمجموعة مختارة من 20 شركة وقادة لأمن تكنولوجيا […]
تستهدف التطبيقات المالية المزيفة على “جوجل بلاي” المستخدمين في جميع أنحاء العالم
إستطاعت مجموعة أخرى من التطبيقات المالية الوهمية إيجاد طريقها في التسلل إلى متجر “جوجل بلاي” الرسمي. و استغلت التطبيقات ستة بنوك من نيوزيلندا وأستراليا والمملكة المتحدة وسويسرا وبولندا، والصرافة النمساوية للعملة المشفرة Bitpanda. وذلك باستخدام نماذج مزيفة وعمليات تصيد خبيثة للحصول على تفاصيل بطاقة الائتمان و أوراق اعتماد تسجيل الدخول إلى خدمات المستخدم الشرعي. الشكل […]
شراكة أمنية بين كراود سترايك و سكيوروركس لدمج مزايا تحليل السلوك مع منصات حماية الأجهزة الطرفية
أعلنت كل من شركة “كراود سترايك” و”سكيوروركس” (رمزها في ناسداك: SCWX) اليوم عن عزمهما تقديم مستوى جديد من التعقب المتقدم للتهديدات التي تستهدف الأجهزة الطرفية من خلال تعاونهما على تطبيق حلول التحليلات السلوكية والذكاء “ريد كلوك” من “سكيوروركس” على بيانات منصة “فالكون” من “كراود سترايك”. وسيوفر العرض المشترك حزمة واحدة لأحد الحلول الرائدة للكشف عن […]
“يوم إسيت للأمن السيبراني” في دبي
أعلنت شركة «إسيت» ESET العالمية و الرائدة في مجال الأمن السيبراني، اليوم عن إقامة فعاليات “يوم إسيت للأمن السيبراني” في دبي. وستدعو الشركة مجموعة كبيرة من أصحاب الأعمال وصانعي القرار المنتمين لمختلف القطاعات الصناعية من جميع أنحاء دولة الإمارات العربية المتحدة. وستعقد نسخة “يوم إسيت للأمن السيبراني” في فندق شانغريلا، شارع الشيخ زايد، دبي، […]