البرمجيات الخبيثة
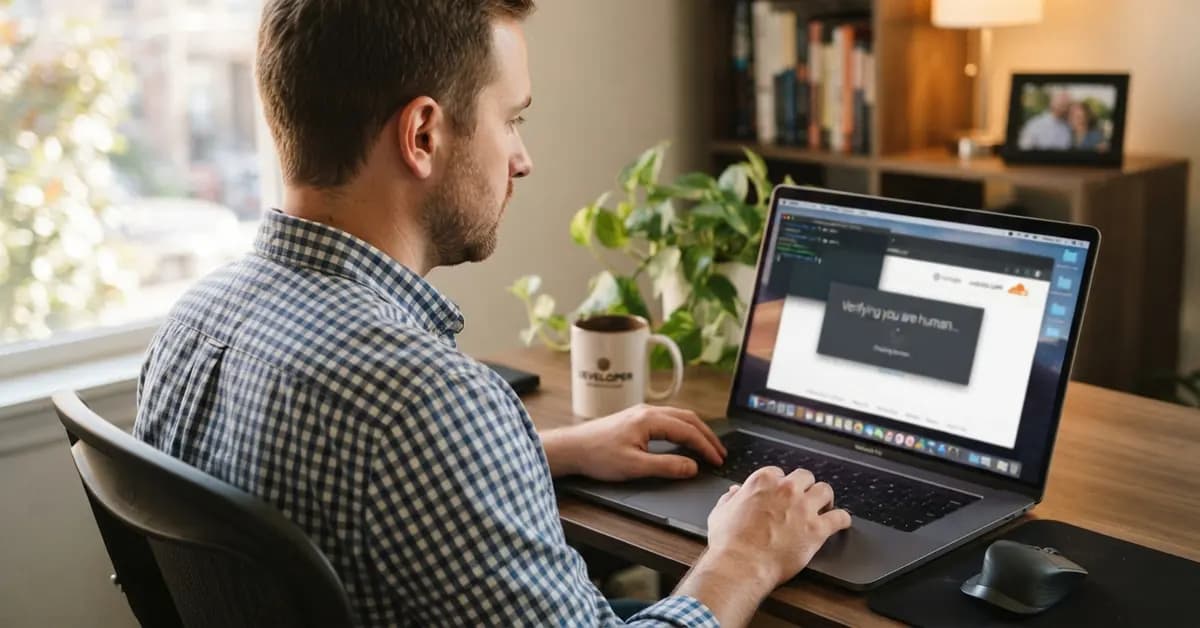
هجمات ClickFix الفيروسية تستهدف مستخدمي أنظمة ويندوز وماك
تحذيرات أمنية مشددة تدعو مستخدمي الحواسيب إلى الحذر من اختبارات التحقق المضللة لحماية محافظهم الرقمية وكلمات مرورهم من الاختراق المباشر.
سعودي شوبر ·
أحدث الأخبار
كاسبرسكي ترصد 4.7 مليون هجمة إلكترونية متخفية في برامج العمل والتواصل
تواجه الشركات وموظفوها مخاطر متزايدة نتيجة استغلال المهاجمين للمراسلات الروتينية ودعوات الاجتماعات لاختراق الشبكات وسرقة البيانات، مما يستوجب تعزيز تدابير التحقق والمصادقة الأمنية.

ثغرة ماك حرجة تمنح المهاجمين تحكماً كاملاً عن بعد دون كلمة مرور
يواجه مستخدمو أجهزة أبل خطراً أمنياً كبيراً بسبب ثغرة ماك المكتشفة حديثاً، مما يتطلب اتخاذ إجراءات وقائية فورية مثل إيقاف ميزة مشاركة الشاشة وتثبيت التحديثات لحماية بياناتهم من الاختراق.
هجوم Pass-ta-key الجديد يكشف تفاصيل ثغرة المفاتيح الرقمية على ويندوز
يواجه مستخدمو نظام ويندوز تحديات أمنية جديدة تتعلق بسلامة بياناتهم الحساسة؛ حيث يسلط هذا التحليل الضوء على مخاطر تخزين بيانات الاعتماد محلياً وكيف يمكن لحماية جهازك من البرمجيات الخبيثة أن يجنبك الوقوع ضحية لـ ثغرة المفاتيح الرقمية.
استطلاع كاسبرسكي يكشف فجوة أمنية ومعدلات إصابة أعلى بالبرمجيات الخبيثة لدى مستخدمي أجهزة آبل
كشف استطلاع لشركة كاسبرسكي أن 12% من مستخدمي macOS تعرضوا لبرمجيات خبيثة مقارنة بنسبة 9% لمستخدمي ويندوز، مما يظهر فجوة حماية واضحة.
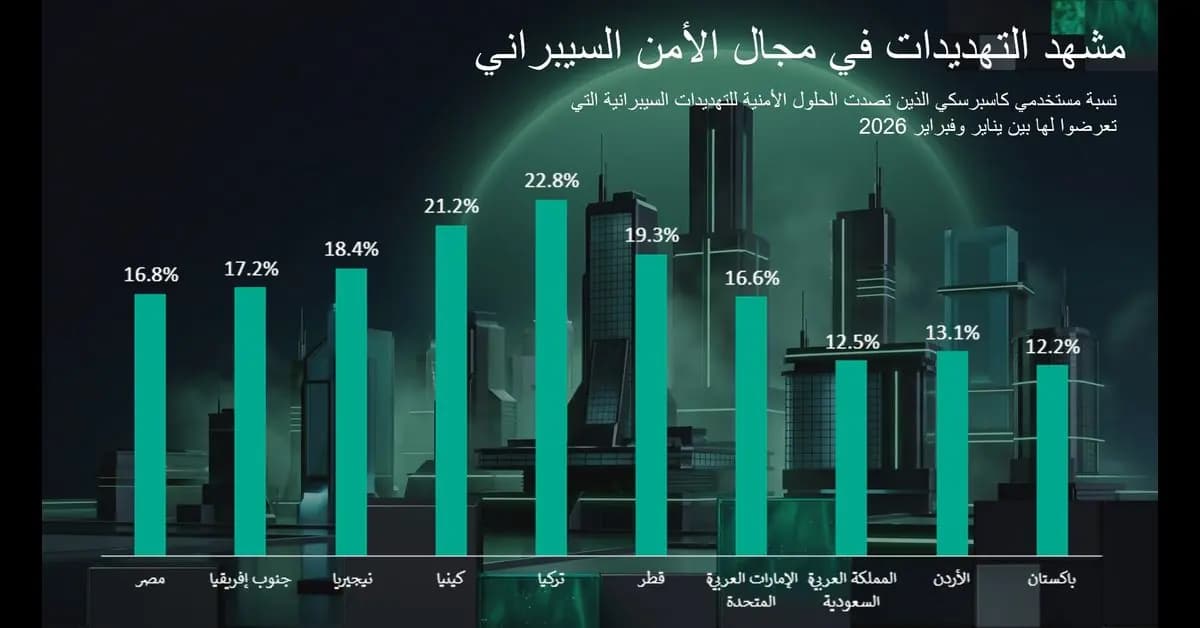
تقرير كاسبرسكي يستعرض اتجاهات التهديدات السيبرانية في السعودية للنصف الأول من 2026
تقرير كاسبرسكي للنصف الأول من 2026 يكشف إيقاف 5.4 مليون هجوم رقمي في السعودية ويوضح دور الذكاء الاصطناعي في تطوير البرمجيات الخبيثة.
- إعلان
كاسبرسكي تحذر من حملة احتيالية واسعة تنشر برمجيات ScreenConnect الخبيثة
كشفت كاسبرسكي عن حملة احتيالية تستخدم أكثر من 90 موقعاً مزيفاً لنشر برمجيات ScreenConnect الخبيثة عبر الإنترنت.
هجمات البرمجيات الخبيثة المتخفية كخدمات ذكاء اصطناعي تتضاعف 5 مرات في 2026
تقرير جديد من كاسبرسكي يكشف عن تضاعف الهجمات الخبيثة التي تستهدف الشركات الصغيرة والمتوسطة تحت غطاء خدمات الذكاء الاصطناعي.
كاسبرسكي تكشف حملة برمجيات خبيثة تستهدف مستخدمي منصة Steam
اكتشف باحثو كاسبرسكي حملة برمجيات خبيثة نشطة تستهدف مستخدمي منصة Steam عبر استغلال خلفيات الشاشة المتحركة لسرقة الحسابات.
كاسبرسكي تكشف عن سلاسل هجوم خفية في اختراق سلسلة توريد Notepad++
كاسبرسكي تكشف عن هجوم متطور على سلسلة توريد Notepad++ مع سلاسل عدوى خفية متعددة تستهدف مؤسسات في آسيا وأمريكا اللاتينية، مما يكشف عن مخاطر أمنية حرجة للمؤسسات العالمية.

دراسة جديدة من بوزيتف تكنولوجيز: 80% من الهجمات السيبرانية في الشرق الأوسط تؤدي إلى اختراقات للبيانات السرية
الإمارات العربية المتحدة والمملكة العربية السعودية من أكثر الدول في المنطقة التي يتم ذكرها على الويب المظلم أجرت “بوزيتف تكنولوجيز”، الشركة الرائدة في مجال الأمن السيبراني القائم على النتائج، دراسة موسعة حول التهديدات السيبرانية التي تواجه دول الشرق الأوسط، تناولت فيها تداعيات التحول الرقمي المتسارع، وتصاعد الجريمة السيبرانية المنظمة، وتنامي النشاط في السوق السوداء الرقمية […]