كاسبرسكي

أكاديمية طويق تطلق أكاديمية كاسبرسكي للأمن السيبراني في بلاك هات
أعلنت أكاديمية طويق إطلاق أكاديمية كاسبرسكي الأولى بالمنطقة خلال بلاك هات 25، لتدريب الكفاءات الوطنية في الأمن السيبراني بشهادات عالمية
نصف موظفي السعودية فقط تلقوا تدريب الأمن السيبراني رغم ارتفاع التهديدات
كشف استطلاع كاسبرسكي أن 50% من الموظفين في السعودية تلقوا تدريب الأمن السيبراني رغم ارتفاع الأخطاء البشرية والتصيد الاحتيالي
كاسبرسكي تطلق منصة تفاعلية لدعم الخبراء والمبتدئين في مجال الأمن السيبراني
14 نوفمبر 2025 توفر منصة كاسبرسكي الجديدة (Cyber Pathways) رؤية متكاملة حول الأدوار الوظيفية، والمهارات، والأدوات الرئيسية في مجال الأمن السيبراني، وهدفها تمكين الأفراد المتخصصين من تخطيط مساراتهم المهنية بثقة ووضوح. وتقدم هذه المنصة للمستخدمين اختباراً توجيهياً تفاعلياً وتوصيات تعليمية مخصصة وفقاً لاحتياجاتهم، مما يساعدهم على اختيار دورهم الوظيفي المناسب في هذا المجال. وتستفيد من […]
كاسبرسكي تحذر من عمليات احتيال وعروض مزيفة تستغل تخفيضات يوم العزّاب 11.11
11نوفمبر 2025 في ظل استمرار حملات التخفيضات العالمية بمناسبة يوم العزّاب 11.11، تحذر كاسبرسكي من تزايد عمليات الاحتيال والتصيد الإلكتروني التي تستهدف المتسوقين عبر الإنترنت. إذ تنتشر مواقع إلكترونية مزيفة تحاكي منصات التجارة الإلكترونية الكبرى، وتعمل على سرقة بيانات الدفع، وتأكيد طلبات لن تصل أبدًا، وسرقة أموال الضحايا من حساباتهم البنكية. يتعرض المستخدمون عادةً لتلقي […]
كاسبرسكي تحذر من رسائل الابتزاز عبر البريد الإلكتروني التي تنتحل هويات متعددة
10 نوفمبر، 2025. حذرت كاسبرسكي أنّ اختراق البيانات الشخصية جعل رسائل الابتزاز الاحتيالية عبر البريد الإلكتروني أكثر استهدافاً وتوجيها حيث يقوم المهاجمون بإدخال معلومات شخصية، مثل الأسماء الكاملة وأرقام الهواتف، في رسائل البريد الإلكتروني الاحتيالية لجعلها تبدو شرعية لإثارة الذعر بين الضحايا. فقد ينتحل أولئك المهاجمون هوية قراصنة يزعمون امتلاكهم بيانات مخترقة، أو هوية جهات […]
- إعلان
كاسبرسكي: تضاعف الهجمات على ملفات الربط الديناميكي منذ عام 2023
5 نوفمبر 2025 استغلال ملفات الربط الديناميكي (DLL) من الأساليب الشائعة التي يعتمد عليها المجرمون السيبرانيون لاستبدال بيانات خبيثة يتم تنزيلها ضمن عملية تبدو شرعية. ويستخدم هذه التقنية مطورو البرمجيات الخبيثة واسعة الانتشار، مثل برمجيات سرقة البيانات وبرمجيات حصان طروادة التي تستهدف البيانات المصرفية، ومجموعات التهديدات المتقدمة المستمرة (APT)، ومجموعات الجريمة الإلكترونية التي تشن الهجمات […]
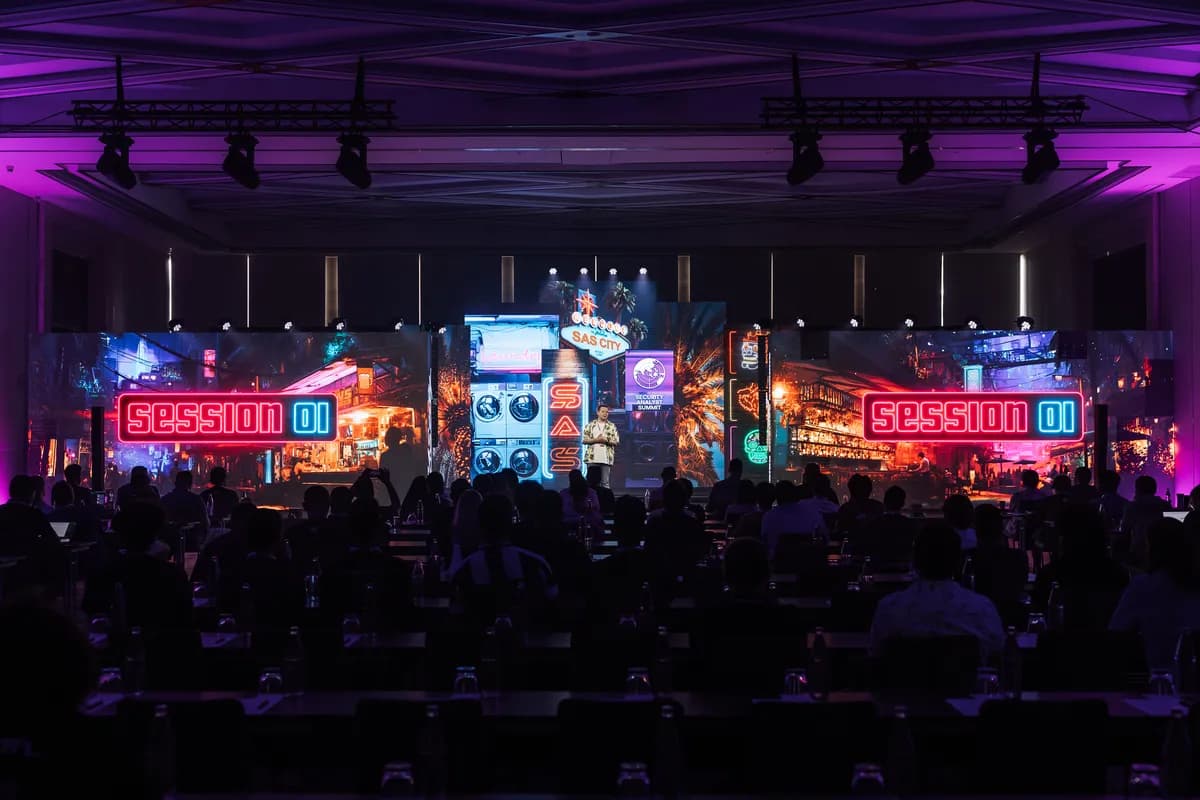
كاسبرسكي تكشف عن هجمات متقدمة مدعومة بالذكاء الاصطناعي تستهدف أجهزة المديرين التنفيذيين العاملة بنظامي Windows وmacOS
29 أكتوبر 2025 كشف فريق البحث والتحليل العالمي (GReAT) في كاسبرسكي خلال فعاليات قمة محللي الأمن المنعقدة في تايلاند، عن أحدث الأنشطة الإجرامية لمجموعة BlueNoroff المعروفة في مجال التهديدات المتقدمة المستمرة (APT)، فقد شنّت حملتين شديدتي الاستهداف هما «GhostCall» و«GhostHire». واستهدفت هذه الهجمات المستمرة منذ أبريل عام 2025 المؤسسات العاملة في مجال Web.3 والعملات المشفرة […]

كاسبرسكي تكشف عن برمجية تجسس جديدة من مجموعة “HackingTeam” خلال قمة محللي الأمن 2025
28 أكتوبر 2025 توصل فريق البحث والتحليل العالمي في كاسبرسكي (GReAT) إلى أدلة تشير إلى وجود صلة بين مجموعة ““Memento Labs، المعروفة سابقًا باسم“HackingTeam“ ، وموجة جديدة من هجمات التجسس الإلكتروني. جاء هذا الاكتشاف بعد تحقيقات أجراها الفريق في إطار حملة “Operation “ForumTroll الخاصة بالتهديدات المتقدمة المستمر (APT) ، والتي استغلت ثغرة أمنية في متصفح […]

الهاشتاج أداة تنسيق رئيسية لهجمات نشطاء القرصنة
14 أكتوبر، 2025 خلال معرض جيتكس جلوبال 2025، نشر باحثو كاسبرسكي تقريراً جديداً تم فيه تحليل أكثر من 120 مجموعة من نشطاء القرصنة، وأكثر من 11,000 منشور قرصنة تم نشرها في قنوات الإنترنت السطحي والمظلم خلال عام 2025. وكشف هذا التقرير أنّ الهاشتاج (Hashtags) باتت عنصراً محورياً في حملات القرصنة؛ إذ تُستخدم للتعريف بالهوية، وتنسيق […]
كاسبرسكي تكشف أبرز التهديدات السيبرانية في دول الخليج خلال جيتكس 2025
دبي، الإمارات العربية المتحدة – 13 أكتوبر 2025 – على هامش معرض جيتكس، وفي ظل تصاعد وتطور التهديدات السيبرانية، التي أصبح فهمها أمراً أساسياً لتعزيز فعالية الدفاعات السيبرانية اليومية. وفقًا لقراءات البيانات عن بُعد من كاسبرسكي، تجاوز العدد الإجمالي لتهديدات الويب والتهديدات المحلية التي اكتشفتها وحظرتها حلول كاسبرسكي 50 مليون تهديد خلال الأشهر الثمانية الأولى […]
كاسبرسكي تحذر من مجرمون سيبرانيون ينتحلون صفة شركات طيران عالمية
9 أكتوبر، 2025 اكتشف باحثو كاسبرسكي نمو كبير في رسائل البريد الإلكتروني الاحتيالية، التي ينتحل فيها المجرمون السيبرانيون أسماء شركات طيران ومطارات عالمية مثل: طيران الإمارات، والخطوط الجوية القطرية، والاتحاد للطيران ومطار سخيبول أمستردام، وشركة لوفتهانزا للطيران، وغيرها، ثم يستغلون أسماءها الشهيرة لخداع الشركات والتواصل معها بخصوص صفقات توريد وشراكات وهمية. وتهدف هذه العملية إلى […]
كاسبرسكي تكشف عن هجوم سلسلة توريد من قبل برمجية “Shai-Hulud” الخبيثة
29 سبتمبر، 2025 أجرى فريق أبحاث التهديدات لدى كاسبرسكي تحليلاً للحزمة المرتبطة بالحالة الأولى للهجوم، والتي احتوت على البرمجية الخبيثة Shai‑Hulud، وقدّم تحليلات شاملة ومفصلة عن طريقة شن هذه البرمجية الخبيثة الذاتية النسخ لإحدى هجمات سلسلة التوريد على منظومة npm. ووفقاً لأحدث أبحاث كاسبرسكي، أصابت برمجية Shai-Hulud الخبيثة 190 حزمةً برمجيةً عبر 530 إصداراً إجمالياً […]
كاسبرسكي تطلق تحديثاً جديداً لحل أمن بيئات العمل السحابية Cloud Workload Security
22 سبتمبر، 2025. أطلقت كاسبرسكي إصدار محسن من حلها الأمني Kaspersky Cloud Workload Security، الذي يعرف اختصاراً بـ (CWS)، والذي يوفر حماية متقدمة للبيئات السحابية الهجينة وبيئات السحابة المتعددة. ويتصدّى هذا التحديث للتعقيد المتزايد في البنى التحتية السحابية؛ إذ يعزز نطاق الرصد والرؤية، ويحسن الحماية التشغيلية للحاويات السحابية، ويمنح المؤسسات أسلوباً أمنياً أكثر مرونة وكفاءة […]
استطلاع كاسبرسكي: 68% من الموظفين في السعودية يستخدمون حلولاً للأمن السيبراني
15 سبتمبر، 2025. أجرت كاسبرسكي استطلاعاً جديداً عنوانه «الأمن السيبراني في مكان العمل: سلوكيات الموظفين ومعارفهم»، وشمل هذا الاستطلاع الموظفين في المملكة العربية السعودية، وأوضحت النتائج أنّ المشاركين يستخدمون في أعمالهم أجهزة متعددة؛ إذ يستخدمون مع جهاز الحاسوب هواتفهم المحمولة 59% ، في حين يستخدم آخرون أجهزة التابلت 43%. كذلك أقر 68% من المشاركين في […]
كاسبرسكي: 60% من الشركات في الشرق الأوسط وأفريقيا لا تزال تستخدم ويندوز 10
11 سبتمبر، 2025 أفادت إحصائيات كاسبرسكي بأنّ نظام التشغيل ويندوز 10 لا يزال يعمل عند أكثر من نصف المستخدمين الأفراد، و60% من الشركات. وأظهرت الإحصائيات أنّ نسبة المستخدمين الذين حدثوا أجهزتهم إلى نظام ويندوز 11 لم تتجاوز 33% فقط. وأوضحت كذلك أنّ 30.8% من المستخدمين في الشرق الأوسط حدثوا أجهزتهم إلى ويندوز 11، وأنّ 54% […]
كاسبرسكي تحذر من حملة سرقة بيانات جديدة تستهدف تسجيل الدخول عبر فيسبوك
7 سبتمبر، 2025 رصد فريق الأبحاث والتحليل العالمي لدى كاسبرسكي (GReAT) منذ أواخر شهر أغسطس لعام 2025 حملة خبيثة جديدة تستخدم كأداة لسرقة البيانات، وهي برمجية خبيثة مصممة لسرقة كلمات المرور ومعلومات الحسابات الأخرى. ومن المرجّح أنّ برمجية StealC v2 الخبيثة لسرقة البيانات تنتشر عبر رسائل فيسبوك. وقد سُجّلت حتى الآن أكثر من 400 إصابة […]
كاسبرسكي: البيانات الفورية لتعزيز الأمن السيبراني تمثل أولوية لخبراء تقنية المعلومات في السعودية
24 أغسطس، 2025 تواجه فرق الأمن السيبراني اليوم تصاعد الهجمات شديدة التعقيد، التي تعتمد على الذكاء الاصطناعي وأدوات الأتمتة والتهديدات المتقدمة المستمرة (APTs)، مما يصعب مهمة الإجراءات الأمنية التفاعلية التقليدية في مواجهتها. لذلك يتعين على المؤسسات أن تتبنى نهجاً استباقياً معتمداً على استخبارات التهديدات (TI) للتصدي لهذه المخاطر الأمنية المتطورة. فعندما تستبق الشركات التهديدات المحتملة، […]
كاسبرسكي تكتشف برمجية خبيثة تستهدف المؤسسات ضمن رسائل البريد الإلكتروني التصيدية
11 أغسطس، 2025 أفادت شبكة كاسبرسكي الأمنية بتعرض أكثر من 5,000 مستخدم من الأفراد والمؤسسات إلى هجمات حصان طروادة إيفيمر (Efimer) بين أكتوبر 2024 ويوليو 2025. وكانت البرازيل الدولة الأكثر تضرراً بهذه البرمجية الخبيثة، التي أصابت 1,500 مستخدم فيها. كما استهدفت هذه الهجمات المستخدمين في دول أخرى منها الهند، وإسبانيا، وروسيا، وإيطاليا، وألمانيا. كشفت كاسبرسكي […]
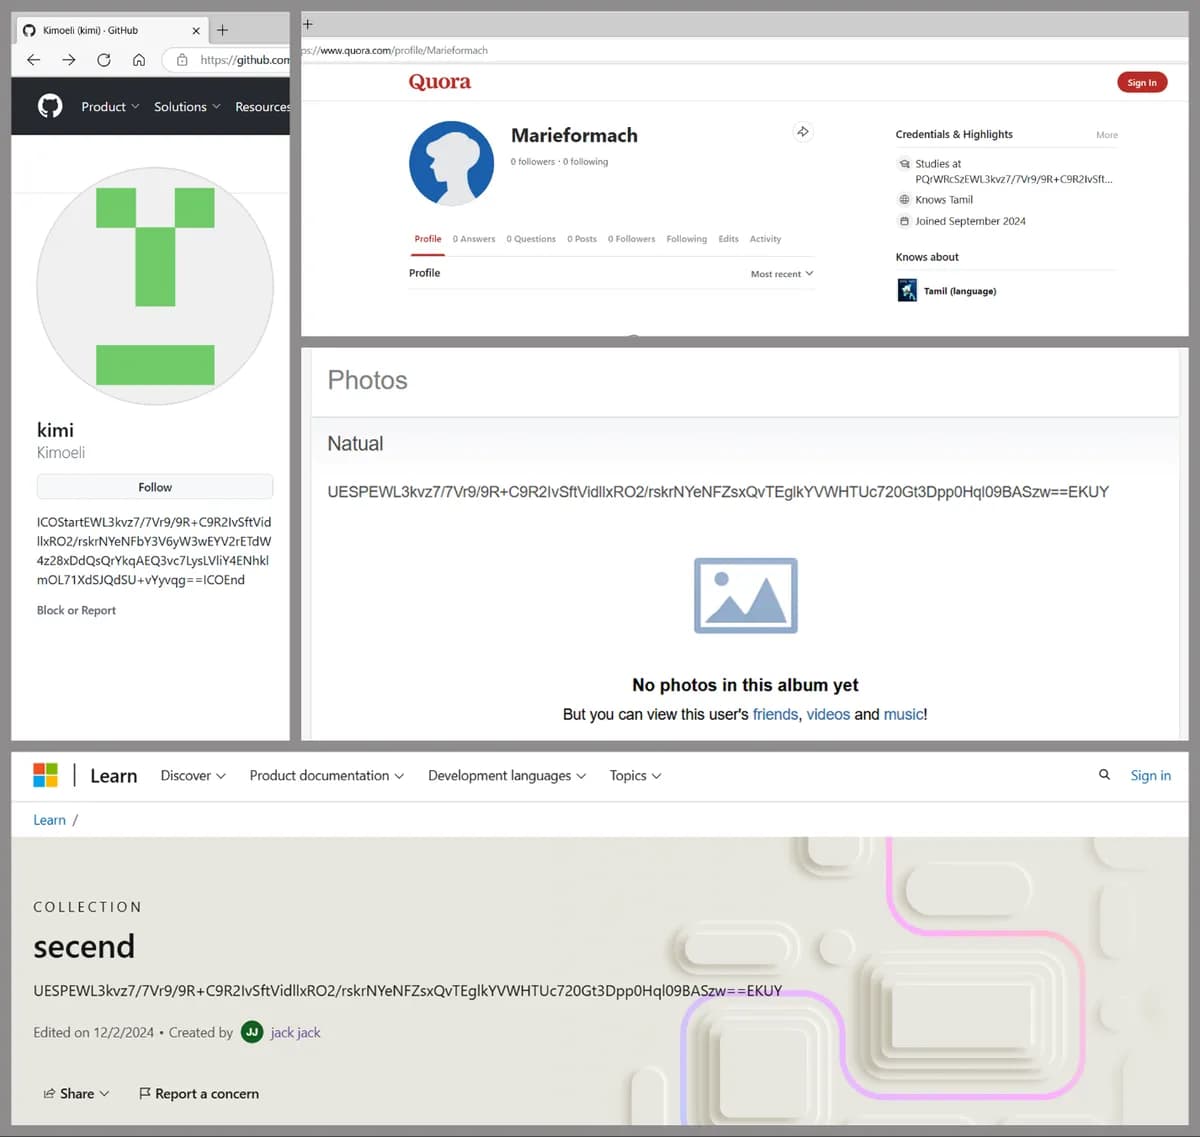
كاسبرسكي: هجمات سيبرانية تستغل معلومات من GitHub وQuora لاستهداف المؤسسات
1 أغسطس 2025 رصدت كاسبرسكي تسلسل هجوم معقد شمل الحصول على معلومات من خدمات شرعية مثل GitHub ، وMicrosoft Learn Challenge، وQuora، والشبكات الاجتماعية. وقد قام المهاجمون بذلك لتفادي الاكتشاف وتشغيل سلسلة تنفيذ تؤدي إلى إطلاق أداة Cobalt Strike Beacon ، وهي أداة للتحكم عن بعد في أجهزة الحاسوب، وتنفيذ الأوامر، وسرقة البيانات، والحفاظ على […]
كاسبرسكي: الجمع بين وظائف متعددة لدى الجيل “زد” يزيد من مستوى المخاطر السيبرانية
31 يوليو 2025 اتجه جيل “زد” إلى تبنّي أسلوب عمل جديد يُعرف بـ”تعدد الوظائف ” (Polyworking)، أي الجمع بين عدة وظائف في الوقت ذاته، ما يخلق تحديات جديدة في مجال الأمن السيبراني. فكل دور إضافي يزيد من احتمالية تعرض الأفراد والشبكات المؤسسية للهجمات السيبرانية. من النصف الثاني لعام 2024 حتى النصف الأول من 2025، رصدت […]
كاسبرسكي تكشف عن حملة احتيال إلكترونية تستهدف مستخدمي العملات الرقمية عبر نماذج Google
29 يوليو 2025 اكتشف باحثو كاسبرسكي موجة جديدة من هجمات الاحتيال التي تستخدم نماذج Google لاستهداف مستخدمي العملات الرقمية. بعد معرفة عنوان البريد الإلكتروني للضحية المحتملة، يقوم المهاجمون بإرسال رسالة احتيالية عبر نماذج Google ، مصمّمة لتبدو وكأنها إشعار من خدمة تبادل عملات رقمية. يُدعى المستخدم لتلقي تحويل مزعوم بالعملات الرقمية من خلال اتباع رابط […]
كاسبرسكي :ثغرات ToolShell في SharePoint ناتجة عن إصلاح غير مكتمل منذ عام 2020 28 يوليو، 2025
اكتشف فريق الأبحاث والتحليل العالمي (GReAT) لدى كاسبرسكي أن الثغرات الأمنية التي تم استغلالها مؤخرًا في أداة ToolShell على منصة Microsoft SharePoint تعود إلى إصلاح غير مكتمل لثغرة CVE-2020-1147، والتي تم الإبلاغ عنها لأول مرة في عام 2020. ظهرت ثغرات SharePoint كتهديد كبير في مجال الأمن السيبراني هذا العام، في ظل استغلال نشط من قِبل […]